
Lead Penetration Tester
Mississauga, Canada Numéro du poste JR0154345 Catégorie Cybersecurity Engineering Date de publication Oct. 13, 2026McKesson is an impact-driven, Fortune 10 company that touches virtually every aspect of healthcare. We are known for delivering insights, products, and services that make quality care more accessible and affordable. Here, we focus on the health, happiness, and well-being of you and those we serve – we care.
What you do at McKesson matters. We foster a culture where you can grow, make an impact, and are empowered to bring new ideas. Together, we thrive as we shape the future of health for patients, our communities, and our people. If you want to be part of tomorrow’s health today, we want to hear from you.
About the Role
The McKesson Pentest Team is seeking a Lead Penetration Testing Engineer to help scale McKesson's Continuous Adversarial Testing (CART) program and strengthen the security posture of our enterprise application ecosystem. This role provides technical leadership for offensive security programs, focusing on AI-enabled security testing, web application penetration testing, cloud security assessments, vulnerability validation, and adversarial testing across large-scale application portfolios.
The individual in this role will partner with engineering, product, cloud, and security teams to identify complex attack paths, validate threats, and drive remediation efforts that reduce business risk. The position will play a key role in operationalizing autonomous security testing capabilities, integrating CART outputs into security operations, and advancing McKesson's offensive security strategy. This role will also help shape the future direction of AI-assisted security testing, automation, and modern offensive security methodologies across the enterprise.
This is a hands-on technical leadership role for someone who can build a new security program while also performing advanced technical testing, validating AI-generated findings, solving operational challenges, and guiding the long-term direction of McKesson’s offensive security capabilities.
What You'll Do
- Lead the design, implementation, and scaling of McKesson’s Continuous Adversarial Testing program across large application portfolios.
- Develop the CART operating model, including service definition, governance, intake, application prioritization, onboarding, testing cadence, validation, reporting, escalation, and remediation workflows.
- Establish roles and responsibilities, decision authorities, guardrails, and controls for the safe use of autonomous and AI-assisted offensive security technologies.
- Define application eligibility, readiness, and prioritization criteria based on business criticality, exposure, data sensitivity, architecture, authentication requirements, and regulatory obligations.
- Develop repeatable onboarding processes covering application context, test accounts, authentication, authorization roles, test data, rate limits, WAF coordination, exclusions, maintenance windows, and emergency stop procedures.
- Define testing standards and methodologies for web applications, APIs, cloud-native applications, and modern application architectures.
- Establish human-in-the-loop processes for reviewing, reproducing, validating, prioritizing, and communicating findings generated by autonomous testing platforms.
- Lead the execution of continuous AI assisted penetration tests across high-priority enterprise web applications, including application onboarding, test orchestration, execution oversight, findings validation, and remediation coordination.
- Define quality standards for evidence, reproducibility, severity, exploitability, business impact, false-positive disposition, and finding acceptance.
- Design integrations between CART platforms and vulnerability management, engineering, reporting, and remediation workflows.
- Establish service metrics, key risk indicators, and executive reporting for application coverage, onboarding progress, testing frequency, finding quality, validated risk, remediation performance, retest outcomes, and program effectiveness.
- Build mechanisms for measuring false-positive rates, duplicate findings, testing completeness, platform utilization, and actionable vulnerability yield.
- Evaluate emerging autonomous security testing capabilities and recommend changes to CART strategy, tooling, and service delivery.
- Create program documentation, playbooks, runbooks, technical standards, training materials, and stakeholder communications.
- Provide technical leadership, mentoring, and strategic guidance while influencing enterprise security roadmaps, offensive security strategy, and architecture decisions.
Basic Requirements
- Lead the design, implementation, and scaling of McKesson's Continuous Adversarial Testing program across large application portfolios.
- Develop the CART operating model, including service definition, governance, intake, application prioritization, onboarding, testing cadence, validation, reporting, escalation, and remediation workflows.
- Establish roles and responsibilities, decision authorities, guardrails, and controls for the safe use of autonomous and AI-assisted offensive security technologies.
- Define application eligibility, readiness, and prioritization criteria based on business criticality, exposure, data sensitivity, architecture, authentication requirements, and regulatory obligations.
- Develop repeatable onboarding processes covering application context, test accounts, authentication, authorization roles, test data, rate limits, WAF coordination, exclusions, maintenance windows, and emergency stop procedures.
- Define testing standards and methodologies for web applications, APIs, cloud-native applications, and modern application architectures.
- Establish human-in-the-loop processes for reviewing, reproducing, validating, prioritizing, and communicating findings generated by autonomous testing platforms.
- Lead the execution of continuous AI assisted penetration tests across high-priority enterprise web applications, including application onboarding, test orchestration, execution oversight, findings validation, and remediation coordination.
- Define quality standards for evidence, reproducibility, severity, exploitability, business impact, false-positive disposition, and finding acceptance.
- Design integrations between CART platforms and vulnerability management, engineering, reporting, and remediation workflows.
- Establish service metrics, key risk indicators, and executive reporting for application coverage, onboarding progress, testing frequency, finding quality, validated risk, remediation performance, retest outcomes, and program effectiveness.
- Build mechanisms for measuring false-positive rates, duplicate findings, testing completeness, platform utilization, and actionable vulnerability yield.
- Evaluate emerging autonomous security testing capabilities and recommend changes to CART strategy, tooling, and service delivery.
- Create program documentation, playbooks, runbooks, technical standards, training materials, and stakeholder communications.
- Provide technical leadership, mentoring, and strategic guidance while influencing enterprise security roadmaps, offensive security strategy, and architecture decisions.
Preferred Skills/Experience
- Experience implementing, operating, or scaling continuous security testing, attack simulation, breach and attack simulation, or automated offensive security capabilities.
- Experience establishing governance, onboarding processes, service-level objectives, success metrics, reporting, and operational workflows for security programs.
- Experience evaluating, validating, and triaging findings from automated or AI-assisted security testing platforms.
- Experience evaluating security technologies and managing relationships with security vendors and service providers.
- Experience assessing AI-enabled applications, agent-based systems, LLM integrations, or AI security risks.
- Familiarity with DevSecOps, CI/CD security controls, and secure software development practices.
- Knowledge of OWASP Top 10, API Security Top 10, threat modeling, and secure design principles.
- Experience supporting regulated industries such as healthcare, finance, or other highly regulated environments.
- Relevant certifications such as OSCP, OSWE, OSWA, OSAI, HTB CWES, HTB CWEE, OSEP, GPEN, GWAPT or equivalent.
- Knowledge of offensive security automation frameworks and AI-assisted security testing capabilities.
- Experience developing proof-of-concept exploits and adversary emulation scenarios.
Travel / Work Environment / Physical Requirements
● Limited travel may be required based on business needs.
● Hybrid or remote work arrangements may be available in accordance with company policy.
● Ability to work at a computer and participate in virtual meetings for extended periods.
● May be required to support cybersecurity incident response activities outside standard business hours when necessary.
We are proud to offer a competitive compensation package at McKesson as part of our Total Rewards. This is determined by several factors, including performance, experience and skills, equity, regular job market evaluations, and geographical markets. The pay range shown below is aligned with McKesson's pay philosophy, and pay will always be compliant with any applicable regulations. In addition to base pay, other compensation, such as an annual bonus or long-term incentive opportunities may be offered. For more information regarding benefits at McKesson, please click here.
Our Base Pay Range for this position
$122,100 - $162,800McKesson has become aware of online recruiting-related scams in which individuals who are not affiliated with or authorized by McKesson are using McKesson’s (or affiliated entities, like CoverMyMeds or RxCrossroads) name in fraudulent emails, job postings or social media messages. In light of these scams, please bear the following in mind:
McKesson Talent Advisors will never solicit money or credit card information in connection with a McKesson job application.
McKesson Talent Advisors do not communicate with candidates via online chatrooms or using email accounts such as Gmail or Hotmail. Note that McKesson does rely on a virtual assistant (Gia) for certain recruiting-related communications with candidates.
McKesson job postings are posted on our career site: careers.mckesson.com.
McKesson is an Equal Opportunity Employer
McKesson provides equal employment opportunities to applicants and employees, without regard to race, color, religion, sex, sexual orientation, gender identity, national origin, protected veteran status, disability, age, genetic information, or any other legally protected category. For additional information on McKesson’s full Equal Employment Opportunity policies, visit our Equal Employment Opportunity page.
McKesson is committed to being an Equal Employment Opportunity Employer and offers opportunities to all job seekers including job seekers with disabilities. If you need a reasonable accommodation to assist with your job search or application for employment, please contact us by sending an email to (United States) Disability_Accommodation@McKesson.com or (Canada) Accessibility@mckesson.ca. Resumes or CVs submitted to this email box will not be accepted.
Join us at McKesson!
-

Voices of McKesson | Culture, Purpose & Real Stories
Explore Voices of McKesson—authentic employee stories that show how care, meaning, and belonging shape careers and impact health outcomes.
-
-
Avantages sociaux
Découvrez notre large éventail d'avantages sociaux en matière de santé, d'avantages financiers, de programmes de mieux-être et d'horaires de travail flexibles.
-
Processus d’embauche
Chez McKesson, nous accordons une grande importance à l’expérience des candidats et nous vous accompagnerons à chaque étape. Prêt à franchir la première étape? Nous vous guiderons tout au long de notre processus d’embauche.
-
Culture et valeurs
Améliorer les résultats en matière de santé pour tous : c'est le fondement de nos interactions avec nos clients, nos partenaires commerciaux et entre nous. Rencontrez l'équipe et découvrez notre mission.
-
Inclusion et sentiment d’appartenance
Notre culture est fondée sur la diversité des perspectives, car chaque histoire, expérience et idée unique est valorisée ici.
-
-
Possibilités pour les jeunes talents et les stages
Étudiants et nouveaux diplômés : contribuez à façonner l’avenir de la santé en vous joignant à l’équipe #TeamMcKesson! Postulez dès aujourd’hui à l’un de nos stages ou à nos postes à temps plein.
-
À propos de McKesson Corporation
Découvrez comment McKesson, un chef de file diversifié dans les services de santé, façonne l’avenir de la santé et améliore les résultats en matière de santé pour tous!
-
Bureau de Columbus
Joignez-vous à l’équipe #TeamMcKesson à Columbus, en Ohio, avec CoverMyMeds! Nous croyons en l’importance de favoriser un environnement de soutien qui vous permet de vous épanouir tant sur le plan personnel que professionnel.
-
Opérations de distribution
Joignez-vous à notre équipe de distribution! Travailler dans l’un des centres de distribution de McKesson vous offre l’occasion de faire progresser votre carrière et d’avoir un impact.
-
Embauche des vétérans et des conjoints de militaires
Mettez vos compétences militaires à profit dans une carrière chez McKesson! Travailler ici vous offre l’occasion de progresser professionnellement et de faire une réelle différence.
-
Projecteur sur : Femmes engagées chez McKesson
Découvrez une carrière chez McKesson ! Apprenez-en plus sur notre groupe de ressources pour les employées, Femmes engagées, et postulez dès aujourd’hui.
-
Projecteur sur : Groupe de ressources militaires de McKesson
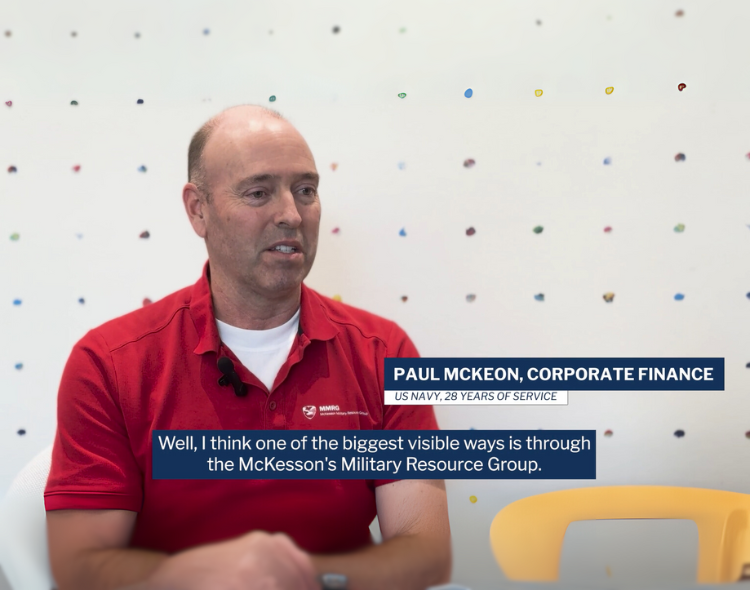
Mettez à profit vos compétences militaires dans une carrière chez McKesson ! Découvrez notre groupe de ressources pour les vétérans et postulez dès aujourd’hui.
-
Voix panasiatiques pour l’excellence chez McKesson
L’avenir de la santé commence avec vous. Découvrez notre groupe de ressources pour les employés panasiatiques et postulez dès aujourd’hui !
-
Découvrez Catalyst, notre nouveau programme de développement pour les leaders
Informez-vous sur le programme Catalyst destiné aux nouveaux leaders des opérations et postulez dès aujourd’hui à nos postes ouverts !
-
L’histoire de progression de carrière d’un superviseur du transport
Découvrez notre culture de soutien à travers l’histoire inspirante de Marvin, qui a commencé comme chauffeur chez McKesson.
-
Une journée dans la vie d’un manutentionnaire chez McKesson Canada
Découvrez notre culture de bienveillance, de sens et d’appartenance à travers Michelle, manutentionnaire chez McKesson Canada.
-
Le parcours d’Erin chez McKesson : de stagiaire à employée à temps plein
D’interne en gestion de produits à gestionnaire de l’innovation, Erin revient sur son expérience de stage et sa transition vers un poste à temps plein chez McKesson.
-
Une journée dans la vie d’un stagiaire dans un centre de distribution de McKesson
Entrez dans la peau de Myles, un stagiaire chez McKesson, alors qu’il vit une journée typique remplie de réunions enrichissantes, de projets collaboratifs et d’un apprentissage constant.
-
Rencontrez Jamie, directrice de la cybersécurité chez McKesson
Jamie partage comment sa participation aux groupes de ressources pour les employés a joué un rôle clé dans son développement personnel et professionnel.
-
Innover en cybersécurité : le parcours de Kayla
Rencontrez Kayla et découvrez son parcours passionnant au sein de notre équipe de cybersécurité, où elle protège les informations liées aux soins de santé.
-
Renforcer les soins de santé : le parcours de Lya en cybersécurité
Rencontrez Lya, planificatrice des activités en cybersécurité, alors qu’elle partage sa passion pour la protection des données des patients chez McKesson.
-
Des carrières en vente axées sur la mission chez McKesson : Rencontrez Allison
Découvrez une carrière en vente axée sur un objectif chez McKesson. Écoutez l’histoire d’Allison et voyez comment vous pouvez, vous aussi, faire une différence dans le domaine des soins de santé.
-
Lancez votre carrière en vente médicale chez McKesson
Commencez votre parcours en vente médicale ! Écoutez l’histoire de Shae et découvrez comment une formation pratique peut mener à une réussite concrète sur le terrain.
-
Favoriser les soins aux patients : le parcours infirmier de Gen
Découvrez l’histoire de Gen, infirmière en perfusion chez McKesson Canada, où des soins personnalisés et une équipe de soutien permettent d’autonomiser les patients et d’enrichir les carrières en soins infirmiers.
-
Révolutionner les soins de santé : InspiroGene par McKesson
Découvrez comment InspiroGene transforme les soins aux patients grâce à l’innovation en thérapies cellulaires et géniques, et explorez dès aujourd’hui les opportunités de carrière chez McKesson !
-
Favoriser l’évolution de carrière : le parcours de Tori
Découvrez comment Tori est passée de technicienne en pharmacie à diplômée d’un MBA grâce au programme d’aide aux études et au soutien de McKesson.
-
L’engagement de McKesson pour un impact positif : Rapport d’impact de l’exercice 2024
Explorez le rapport d’impact de McKesson pour l’exercice 2024 et découvrez des carrières qui soutiennent les personnes, les partenaires, les communautés et la planète.
-
Évolution de carrière avec Sam, Gestionnaire de FP&A
Découvrez le parcours de Sam au sein de notre équipe Finance ! Rejoignez l'équipe McKesson pour bénéficier de mentorat, de collaboration et d'un développement professionnel.
-
Mettre en valeur le service à la clientèle avec Jason
Découvrez le rôle de Jason dans le service à la clientèle chez McKesson, où les valeurs et la communauté donnent un sens au travail. Joignez-vous dès aujourd’hui à notre équipe du service à la clientèle !
-
Les groupes de ressources pour les employés favorisent le sentiment d’appartenance
Les groupes de ressources pour les employés rassemblent l’équipe McKesson. Ouverts à tous, ils favorisent l’inclusion et renforcent les communautés grâce à des expériences et des perspectives partagées.
-
Bureau Las Colinas à Dallas | Carrières chez McKesson
Découvrez les occasions de carrière au siège social Las Colinas de McKesson à Dallas, au Texas. Épanouissez-vous dans un environnement de collaboration qui appuie votre croissance et votre réussite.
-
De la candidature à l’impact : les conseils des recruteur·euse·s de McKesson
Découvrez comment vous démarquer dans votre recherche d’emploi grâce aux astuces de nos recruteur·euse·s pour votre CV et vos entrevues. Lancez-vous dès aujourd’hui dans une carrière porteuse de sens !
-
Coup d’œil sur la Semaine de la collaboration RH
Découvrez comment la Semaine de la collaboration RH chez McKesson encourage les liens, la créativité et la croissance professionnelle. Rejoignez une équipe où les objectifs et l’appartenance guident la voie.
-
Hors des sentiers battus : Croissance professionnelle chez McKesson
Explorez l’évolution de la carrière de Ram Cheruvu, de la pharmacie au leadership chez McKesson – un parcours façonné par la curiosité, le courage et une culture axée sur la croissance.
-
Building a Culture of Care and Trust
Meet two McKesson employees who showcase how to fuel trust, bring about bold ideas, and build a culture of care, meaning, and belonging.
-
Le bien-être, au cœur de la culture chez McKesson
Découvrez comment McKesson soutient le bien-être des employés grâce aux avantages sociaux, aux événements et à une culture fondée sur la sollicitude, le sens et l’appartenance.
-
Bureau de Montréal (Québec) | Carrières chez McKesson Canada
Propulsez votre carrière au bureau de McKesson Canada situé à Saint-Laurent, Montréal. Joignez-vous à une équipe dynamique qui s'engage à favoriser votre croissance et votre réussite.
-
Bureau de Cork, Irlande | Carrières chez McKesson
Découvrez les possibilités de carrière chez McKesson Irlande, à Cork. Épanouissez-vous dans un environnement collaboratif et bienveillant qui favorise votre croissance et votre réussite.
-
Faire carrière chez McKesson | Faire progresser les soins grâce à la défense des intérêts
Rencontrez DeArcy, employée chez McKesson, et découvrez son parcours, de pharmacienne œuvrant auprès des patients à artisane du changement au sein de l'entreprise.
-
Nos emplacements | Carrières chez McKesson
Découvrez les emplacements de McKesson en Amérique du Nord, au Royaume-Uni, en Irlande et en Inde : on y trouve des carrières dans les domaines de l'administration, de la distribution, de la pharmacie et des soins infirmiers qui façonnent la santé de demain.
-
Une intégration qui fait toute la différence | Les carrières chez McKesson
Découvrez comment McKeX plonge les nouvelles recrues au cœur de la culture de McKesson, axée sur la bienveillance, la raison d’être et l'appartenance, en tissant des liens qui perdurent bien au-delà du premier jour.
-
Série « Au menu » | Bâtir une carrière chez McKesson
Faites la connaissance des employés de McKesson et découvrez les ingrédients qui font le succès d’une carrière enrichissante — la confiance, la curiosité, le mentorat et la raison d’être — à travers notre série Au menu.
-
Pleins feux sur la direction de la chaîne d’approvisionnement | Faire carrière chez McKesson
Découvrez comment les gestionnaires des centres de distribution et les équipes des entrepôts de McKesson soutiennent les patients tout en menant une carrière enrichissante au sein de la chaîne d’approvisionnement.
-
Carrières en pharmacie chez McKesson | Leadership et impact sur les patients
Rencontrez Alisha et explorez les carrières en pharmacie chez McKesson ; vous découvrirez comment les dirigeants améliorent les résultats pour les patients grâce au travail d’équipe et aux soins empreints de bienveillance.
-
Carrières chez Distribution McKesson | Construisez une carrière ayant un impact réel
Découvrez les offres d’emplois chez McKesson ! Nous recherchons activement des manutentionnaires et bien plus encore. Construisez une carrière ayant une raison d’être forte et un impact réel sur la vie des patients.
-
Toronto, Ontario Office Careers at McKesson Canada
Learn what it’s like to work at McKesson’s Toronto-area office, including job opportunities, daily work experience, and how to apply.
-
Bâtissez votre carrière à votre façon
Rencontrez Drew et découvrez les parcours de carrière en technologie chez McKesson. Voyez comment le programme d'aide à l'éducation et le mentorat favorisent l'épanouissement et l'apprentissage professionnels!
-
Carrières au sein des Soins de santé spécialisés chez McKesson Canada
Explore Specialty Health careers dedicated to helping patients navigate complex care with confidence.
-
A Day in the Life of a Material Handler
Explore what material handlers do each day, including warehouse tasks, shifts, training, and growth opportunities in distribution operations roles.
-
Medical & Clinical Careers at McKesson
Learn what it's like to work in nursing, pharmacy, patient support, and other clinical roles across McKesson's healthcare organizations.
-
McKesson Healthcare Supply Chain: Moving Care Forward
Discover how healthcare supply chains support patient care, why the industry remains essential, and where supply chain careers fit within McKesson.
-
DC Ops Leadership | McKesson Career Paths
Learn what career growth can look like in distribution center operations leadership, including development opportunities, leadership training, and advancement pathways.
-
Recognition & Rewards Programs
Explore how employee recognition works at McKesson, including peer-to-peer appreciation, leadership recognition, company-wide awards, and milestone celebrations.
-
Technology Careers at McKesson
Use technology, data and innovation to help simplify healthcare and improve patient access to care.
-
Transitioning Across Teams
Explore how career growth can include moving across departments, building new skills, and pursuing new opportunities throughout your professional journey.
-
Votre parcours vers le bien-être est soutenu chez McKesson
Découvrez les ressources en matière de santé mentale et de bien-être disponibles pour soutenir les employés et leurs familles à toutes les étapes de la vie.
-
Les Services pharmaceutiques McKesson en Amérique du Nord
Découvrez comment la distribution pharmaceutique soutient le système de santé en Amérique du Nord et explorez des opportunités de carrière permettant de tisser des liens entre les prestataires de soins, les pharmacies et les patients.
-
Carrières en oncologie et en soins spécialisés chez McKesson
Learn how McKesson Oncology & Multispecialty supports providers, patients, and healthcare innovation while creating opportunities across clinical research, specialty pharmacy, technology, analytics, and operations.
-
Carrières dans le domaine des données et de l’analyse chez McKesson
Turn data into meaningful insights that help shape healthcare. Explore careers in data science, business intelligence, analytics, AI, machine learning, and data engineering at McKesson.







McKesson a pris connaissance d'arnaques en ligne liées au recrutement dans lesquelles des individus non affiliés à McKesson ou autorisés par celle-ci utilisent le nom de McKesson (ou d'entités affiliées, telles que CoverMyMeds ou RxCrossroads) dans des courriels frauduleux, des offres d'emploi ou des messages sur les réseaux sociaux. Compte tenu de ces arnaques, veuillez garder à l'esprit ce qui suit :
- Les conseillers en talent de McKesson ne demanderont jamais d'argent ni d'informations de carte de crédit dans le cadre d'une candidature à un emploi chez McKesson.
- Les conseillers en talent de McKesson ne communiquent pas avec les candidats via des salles de discussion en ligne ou en utilisant des comptes courriels tels que Gmail ou Hotmail. Notez que McKesson s'appuie sur un assistant virtuel (Gia) pour certaines communications liées au recrutement avec les candidats.
- Les offres d'emploi de McKesson sont publiées sur le site de carrières de McKesson: careers.mckesson.com
- Regulatory Affairs Specialist - CSMP Shepherdsville, Kentucky 10/13/2026
- Sr. Category Manager, Technology Services Multiple 10/13/2026
- Spécialiste service à la clientèle Montréal, Canada 10/13/2026
- Analyste de Soutien Bilingue Saint-Laurent, Canada 10/09/2026
- Operations Support Lead Richmond, Virginie 10/13/2026